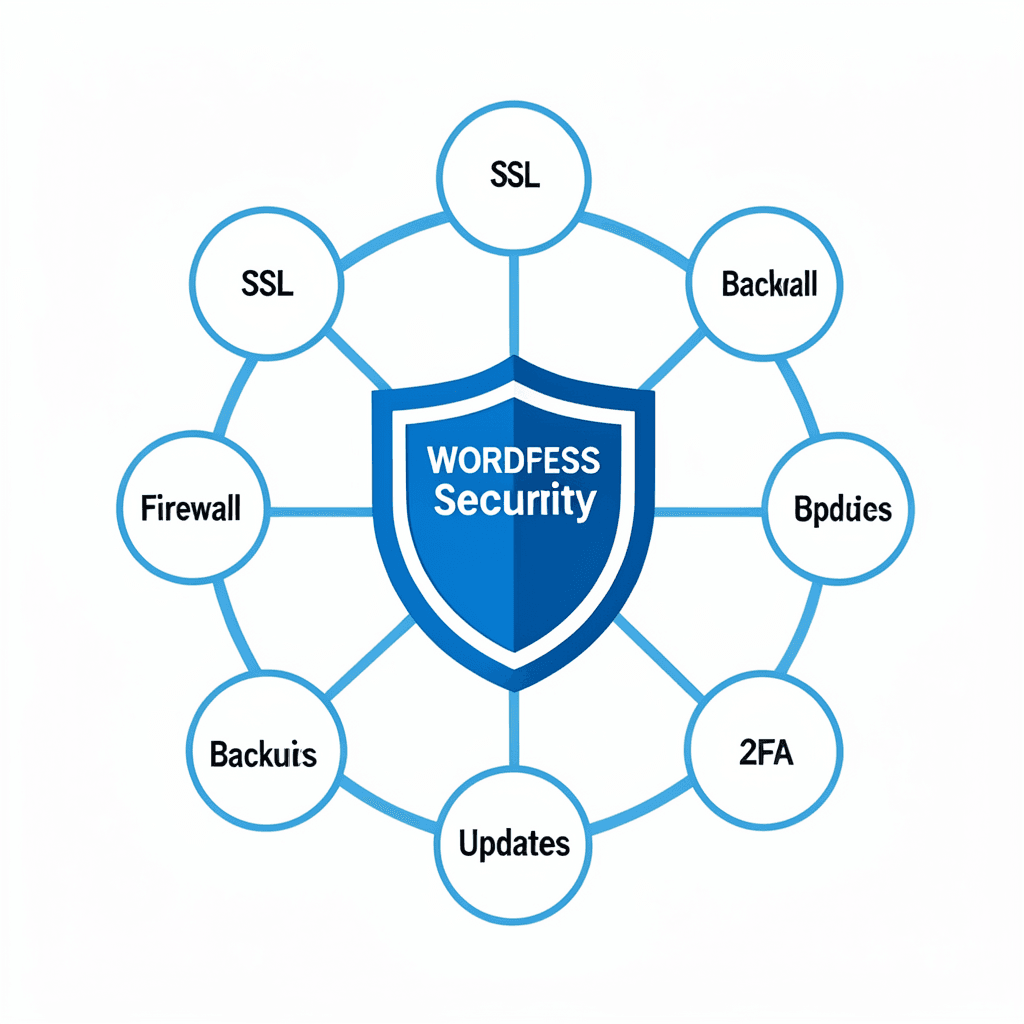
Mantener un sitio web blindado es la prioridad absoluta para cualquier administrador en la actualidad. La Checklist de seguridad para WordPress en 2026 no es solo una sugerencia, sino una necesidad crítica debido al aumento de ataques automatizados y vulnerabilidades de día cero que ponen en riesgo la integridad de los datos.
En este entorno digital hiperconectado, un solo plugin desactualizado puede ser la puerta de entrada para un ataque de ransomware o el robo de información confidencial de tus clientes. Para evitar estos desastres, es fundamental implementar una estrategia de defensa en profundidad que combine herramientas técnicas con buenas prácticas de gestión.
A lo largo de este artículo, desglosaremos cada paso necesario para convertir tu instalación de WordPress en una fortaleza. Aprenderás desde la configuración básica del servidor hasta la implementación de protocolos de seguridad avanzados que garanticen la continuidad de tu negocio online.
Fundamentos del servidor y alojamiento seguro
La seguridad de tu sitio comienza mucho antes de instalar el primer plugin; comienza en la capa de infraestructura. Un hosting mediocre es el eslabón más débil de la cadena, ya que si el servidor está comprometido, ninguna configuración interna de WordPress podrá salvarte.
Es vital optar por proveedores que ofrezcan aislamiento de cuentas y firewalls a nivel de servidor. Cuando buscas servicios web profesionales, debes priorizar aquellos que incluyan protección contra ataques DDoS y escaneo de malware en tiempo real.
Además, la versión de PHP es un factor determinante. Para 2026, utilizar versiones obsoletas de PHP no solo ralentiza tu sitio, sino que expone vulnerabilidades conocidas que los hackers explotan mediante scripts automatizados. Mantén siempre la versión más estable y reciente disponible.
| Característica | Impacto en Seguridad | Recomendación 2026 |
|---|---|---|
| Aislamiento de Cuenta | Muy Alto | Obligatorio (CageFS o similar) |
| Versión de PHP | Alto | PHP 8.3 o superior |
| Certificado SSL | Crítico | TLS 1.3 con renovación automática |
Control de accesos en la Checklist de seguridad para WordPress en 2026
El acceso administrativo es el objetivo principal de los ataques de fuerza bruta. Si utilizas el usuario ‘admin’ y una contraseña sencilla, básicamente estás invitando a los intrusos a entrar en tu panel de control y modificar tu contenido.
La primera medida es eliminar el usuario administrador por defecto y crear uno nuevo con un nombre complejo. Implementar la autenticación de dos factores (2FA) es ahora un requisito no negociable; incluso si un atacante roba tu contraseña, no podrá acceder sin el código dinámico de tu dispositivo móvil.
Asimismo, es recomendable limitar los intentos de inicio de sesión. Un sistema que bloquea una dirección IP tras tres intentos fallidos detiene la gran mayoría de los ataques automatizados antes de que puedan causar daño significativo al servidor.
- Cambio de URL de Login: Mueve /wp-admin a una ruta personalizada para evitar escaneos básicos.
- Contraseñas Fuertes: Usa generadores de claves con más de 16 caracteres, incluyendo símbolos y números.
- Gestión de Roles: Asigna el rol mínimo necesario; no des permisos de administrador a redactores o editores.
- Cierre de Sesión Automático: Configura el tiempo de expiración de cookies para evitar sesiones abiertas en equipos públicos.
- Monitoreo de Logins: Instala herramientas que registren quién entró y desde qué IP al panel de control.
Gestión de actualizaciones y plugins críticos
La gran mayoría de las brechas de seguridad en WordPress se originan en plugins o temas obsoletos. Los desarrolladores lanzan parches constantemente para cerrar agujeros que los atacantes ya han identificado y están explotando activamente.
No se trata solo de actualizar, sino de limpiar. Elimina cualquier plugin que no estés utilizando activamente, ya que el código inactivo sigue siendo ejecutable y puede contener vulnerabilidades que no estás monitoreando.
Para quienes gestionan múltiples sitios, consideramos que un modelo de reseller especializado facilita la centralización de actualizaciones y el despliegue de parches de seguridad en masa, reduciendo el error humano.
El flujo de actualización ideal debe seguir este orden: primero realiza una copia de seguridad completa, luego actualiza el núcleo de WordPress, después los plugins y finalmente la plantilla. Si algo falla, puedes revertir los cambios sin perder datos.
Implementación de Firewall (WAF) y Certificados SSL
Un Firewall de Aplicaciones Web (WAF) actúa como un portero que analiza el tráfico antes de que llegue a tu servidor. Filtra solicitudes maliciosas, bloquea IPs sospechosas y detiene ataques de inyección SQL antes de que toquen tu base de datos.
En 2026, el SSL ya no es un extra, sino la norma básica de comunicación. El cifrado TLS 1.3 es el estándar actual, asegurando que la información que viaja entre el navegador del usuario y tu servidor sea totalmente privada e interceptable.
Para configurar un firewall eficiente, puedes usar opciones basadas en la nube o plugins locales. Los servicios en la nube son superiores porque detienen el ataque fuera de tu servidor, evitando que el consumo de CPU se dispare durante un ataque masivo.
- Configuración de DNS: Apunta tu tráfico a través de un proxy de seguridad.
- Reglas de Bloqueo: Crea reglas específicas para bloquear países desde donde no recibes tráfico legítimo.
- Escaneo de Cabeceras: Configura el firewall para rechazar peticiones con cabeceras HTTP malformadas.
- HSTS (HTTP Strict Transport Security): Fuerza al navegador a usar siempre HTTPS para evitar el downgrade de seguridad.
- Pruebas de Penetración: Realiza simulacros de ataque para verificar que el firewall está respondiendo correctamente.
Estrategia de Copias de Seguridad en la Checklist de seguridad para WordPress en 2026
Ningún sistema es 100% impenetrable. La verdadera seguridad no radica solo en evitar el ataque, sino en la capacidad de recuperarse rápidamente una vez que este ha ocurrido. Aquí es donde entra la estrategia de backups redundantes.
Un error común es guardar las copias de seguridad en el mismo servidor donde reside la web. Si el servidor sufre una caída total o un hackeo de raíz, habrás perdido tanto el sitio como la posibilidad de restaurarlo.
Debes implementar el principio de respaldo 3-2-1: tres copias de seguridad, en dos formatos diferentes, y al menos una de ellas en una ubicación física o nube distinta. Esto garantiza que, pase lo que pase, tus datos estén a salvo.
| Tipo de Backup | Frecuencia Recomendada | Ubicación Ideal |
|---|---|---|
| Base de Datos | Diaria / Cada 6 horas | Nube externa (S3, Drive) |
| Archivos Core/Plugins | Semanal / Tras cambios | Almacenamiento Off-site |
| Imágenes y Media | Mensual | Almacenamiento frío |
Protección de la Base de Datos y archivos del sistema
El archivo wp-config.php es la joya de la corona de tu instalación; contiene las credenciales de acceso a tu base de datos. Si un atacante obtiene acceso a este archivo, tiene el control total sobre toda tu información.
Es fundamental cambiar el prefijo predeterminado de las tablas de la base de datos (cambiar wp_ por algo aleatorio). Esto dificulta enormemente los ataques de inyección SQL que buscan tablas específicas con nombres estándar.
Además, debes proteger la carpeta wp-content y el archivo .htaccess. Configurar permisos de archivos correctos (generalmente 644 para archivos y 755 para carpetas) evita que scripts maliciosos puedan escribirse en el servidor.
La clave reside en la restricción: cualquier archivo que no necesite ser ejecutado debe tener los permisos más restrictivos posibles para evitar que un malware se propague lateralmente por el sistema de archivos.
Monitoreo y Auditoría de Seguridad Continua
La seguridad no es un evento único, sino un proceso continuo. Una web que era segura ayer puede ser vulnerable hoy debido al descubrimiento de un nuevo fallo en un plugin popular o en el propio núcleo de WordPress.
Implementar un sistema de monitoreo de integridad de archivos es vital. Estas herramientas alertan al administrador inmediatamente si un archivo del núcleo de WordPress ha sido modificado sin autorización, permitiendo una respuesta rápida.
Para aquellos que buscan escalar su presencia digital, integrar estrategias de crecimiento la escala Tier II implica no solo atraer más tráfico, sino asegurar que ese crecimiento no comprometa la estabilidad del servidor debido a la carga de herramientas de seguridad.
- Auditoría de Usuarios: Revisa mensualmente la lista de usuarios y elimina cuentas inactivas.
- Análisis de Logs: Escanea los registros de error del servidor en busca de patrones de ataque.
- Pruebas de Malware: Ejecuta escaneos profundos una vez por semana para detectar archivos ocultos.
- Revisión de Permisos: Verifica que no existan carpetas con permisos 777 (lectura, escritura y ejecución total).
- Actualización de Claves de Sal: Cambia las claves de autenticación de WordPress cada 6 meses para invalidar sesiones antiguas.
Conclusión y pasos finales de protección
Implementar una Checklist de seguridad para WordPress en 2026 requiere disciplina y atención al detalle. No basta con instalar un plugin de seguridad y olvidarse del problema; la seguridad es una cultura de prevención y respuesta rápida.
Recuerda que la combinación de un servidor optimizado, una gestión rigurosa de actualizaciones y un sistema de backups externo constituye la mejor defensa posible contra las amenazas modernas. Prioriza siempre la simplicidad: cuantos menos plugins innecesarios tengas, menor será tu superficie de ataque.
Toma acción hoy mismo y comienza a aplicar estos pasos. La diferencia entre un negocio que prospera y uno que desaparece tras un ciberataque suele ser simplemente el tiempo dedicado a seguir una guía de seguridad profesional y exhaustiva.