En el ecosistema digital actual, la disponibilidad de los servicios es crítica para cualquier negocio. Saber cómo proteger tu servidor contra ataques DDoS no es solo una medida de precaución, sino una necesidad estratégica para evitar pérdidas económicas masivas y daños irreparables a la reputación de marca.
Un ataque de denegación de servicio distribuido ocurre cuando múltiples sistemas comprometidos inundan un objetivo con tráfico malicioso, colapsando los recursos del servidor. Esta situación puede dejar fuera de servicio desde un pequeño blog hasta una gran plataforma de e-commerce en cuestión de segundos.
En este artículo exhaustivo, analizaremos las capas de defensa necesarias para mantener tu infraestructura en pie. Desde la configuración de firewalls hasta el uso de redes de entrega de contenido, aprenderás los pasos exactos para blindar tu servidor contra las amenazas más comunes del tráfico volumétrico y de aplicación.
Entendiendo la naturaleza de los ataques DDoS
Para implementar una defensa efectiva, primero debemos comprender que los ataques DDoS no son uniformes. Se dividen principalmente en tres categorías: ataques volumétricos, ataques de protocolo y ataques de capa de aplicación. Cada uno de ellos requiere un enfoque de mitigación distinto para ser neutralizado con éxito.
Los ataques volumétricos buscan saturar el ancho de banda disponible, mientras que los de protocolo agotan los recursos de los equipos de red, como firewalls o balanceadores de carga. Por otro lado, los ataques de capa 7 (aplicación) son más sofisticados, ya que imitan el comportamiento humano para agotar la memoria o el CPU del servidor web.
Es fundamental entender que una buena estrategia de optimización de visibilidad y rendimiento ayuda indirectamente, ya que un servidor optimizado tiene una mayor capacidad de respuesta inicial ante picos de tráfico anómalos.
| Tipo de Ataque | Objetivo | Ejemplo |
|---|---|---|
| Volumétrico | Ancho de Banda | UDP Flood / ICMP Flood |
| Protocolo | Recursos del Sistema | SYN Flood / Ping of Death |
| Capa de Aplicación | Servidor Web/App | HTTP Flood / Slowloris |
Estrategias fundamentales: Cómo proteger tu servidor contra ataques DDoS
La primera línea de defensa consiste en reducir la superficie de ataque. Esto implica cerrar todos los puertos que no sean estrictamente necesarios y configurar reglas estrictas en el firewall del sistema operativo. Limitar el número de conexiones concurrentes por dirección IP es un paso básico pero extremadamente efectivo.
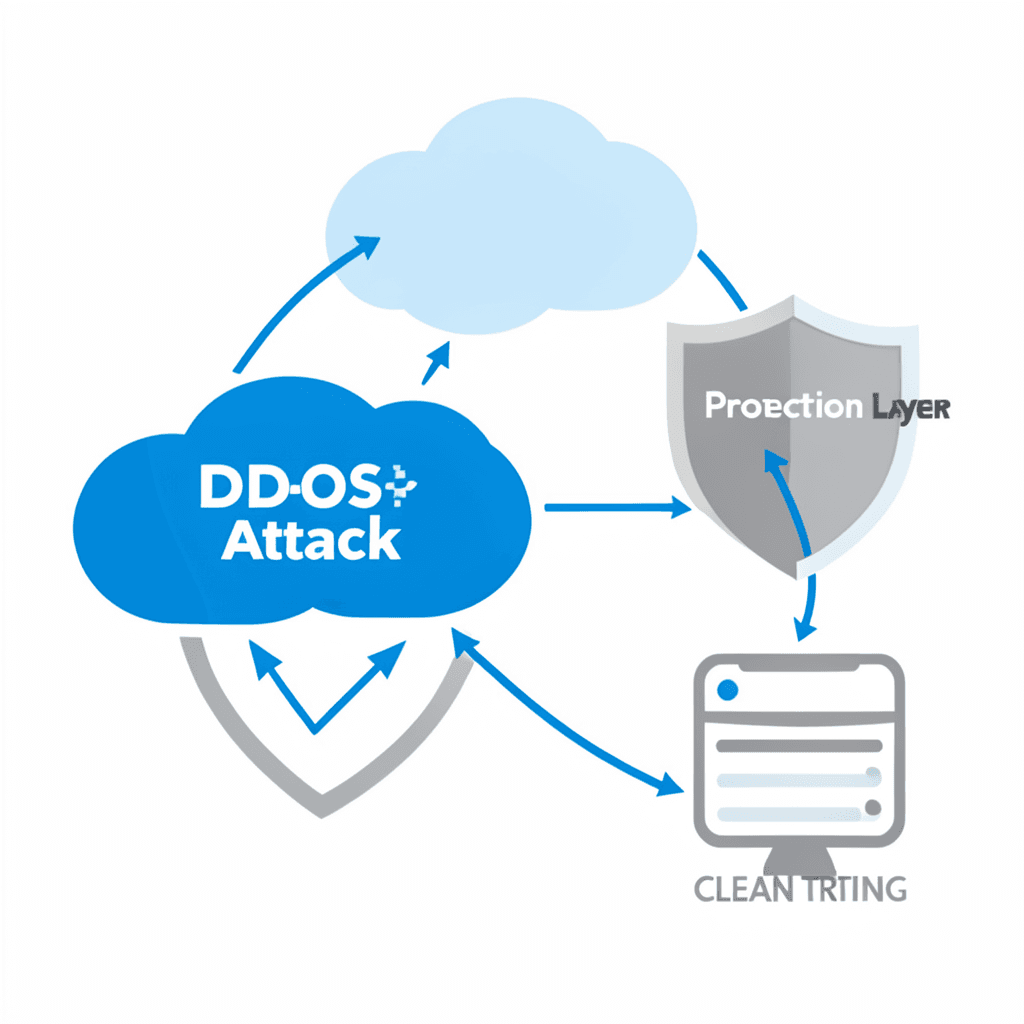
Además, es vital implementar el concepto de ‘defense in depth’ o defensa en profundidad. No confíes en una sola herramienta; combina el uso de firewalls locales, balanceadores de carga y servicios de limpieza de tráfico externos para crear múltiples capas de filtrado antes de que el tráfico llegue al núcleo de tu servidor.
La implementación de un límite de tasa (rate limiting) es esencial para evitar que un solo usuario o bot sature las solicitudes al servidor. Al restringir la cantidad de peticiones por segundo, puedes mitigar gran parte de los ataques de fuerza bruta y flooding de HTTP.
- Configura el firewall (iptables/ufw) para bloquear rangos de IP maliciosas.
- Implementa límites de conexión en el servidor web (Apache/Nginx).
- Desactiva servicios innecesarios que puedan ser explotados.
- Monitorea el tráfico en tiempo real para detectar anomalías rápidamente.
- Mantén el kernel y el software del servidor siempre actualizados.
Implementación de CDN y Web Application Firewalls (WAF)
Una de las formas más eficientes de absorber el impacto de un ataque es delegar la recepción del tráfico a una Red de Entrega de Contenidos (CDN). Las CDN distribuyen tu contenido en servidores globales, lo que significa que el ataque se dispersa geográficamente y no impacta directamente en tu servidor de origen.
Complementando la CDN, el Web Application Firewall (WAF) actúa como un filtro inteligente que analiza cada solicitud HTTP. A diferencia de un firewall tradicional, el WAF puede identificar patrones de ataque específicos, como la inyección SQL o el Cross-Site Scripting, que a menudo acompañan a los DDoS.
Para empresas que operan en mercados específicos, como ocurre cuando se busca entender cómo posicionar negocios locales en Benidorm, contar con una CDN optimizada no solo mejora la seguridad, sino que reduce la latencia para los usuarios finales, mejorando la experiencia de usuario general.
Ventajas del uso de un WAF
El WAF permite crear reglas personalizadas para bloquear tráfico de países donde no tienes clientes. También puede detectar ‘bots’ maliciosos mediante el análisis de cabeceras y comportamientos sospechosos, bloqueando la solicitud antes de que consuma recursos de CPU.
Configuración de Caché Agresiva
Configurar una caché agresiva en la CDN permite que el contenido estático se sirva desde el borde. Esto significa que, durante un ataque, el servidor de origen permanece intacto porque la CDN responde a la mayoría de las solicitudes sin consultarle.
Protección contra inundaciones HTTP
Los WAF modernos incluyen funciones de ‘Challenge’ (como CAPTCHAs o JavaScript challenges) que obligan al cliente a demostrar que es un humano, deteniendo automáticamente la gran mayoría de los ataques botnets.
Gestión del ancho de banda y sobreprovisionamiento
Aunque no es la solución definitiva, tener más ancho de banda del que necesitas habitualmente puede darte un margen de maniobra crítico. El sobreprovisionamiento permite que el servidor absorba picos repentinos de tráfico sin colapsar inmediatamente, dándote tiempo para activar las medidas de mitigación.
Sin embargo, depender únicamente del ancho de banda es peligroso. Un ataque coordinado de una botnet masiva puede superar fácilmente cualquier capacidad de un servidor individual. La clave está en combinar la capacidad de red con la inteligencia de filtrado.
Es recomendable contratar servicios de hosting que ofrezcan ‘Anti-DDoS’ nativo a nivel de red. Estos proveedores utilizan scrubbing centers (centros de limpieza) donde el tráfico es analizado y filtrado antes de ser enviado a tu infraestructura.
- Contrata planes con ancho de banda elástico si es posible.
- Utiliza balanceadores de carga para distribuir el tráfico entre varios servidores.
- Implementa Anycast routing para dispersar la carga globalmente.
- Evita exponer la dirección IP real de tu servidor al público.
- Utiliza túneles GRE para redirigir el tráfico hacia centros de limpieza.
Monitoreo continuo y análisis de tráfico en tiempo real
No puedes combatir lo que no puedes ver. El monitoreo constante es la piedra angular de cualquier estrategia de seguridad. Herramientas de análisis de tráfico te permiten establecer una ‘línea base’ de lo que es un tráfico normal para tu servidor, facilitando la detección de anomalías.
Cuando se detecta un pico inusual, es fundamental analizar los logs del servidor para identificar la fuente del ataque. ¿Vienen las peticiones de un solo país? ¿Tienen el mismo User-Agent? Esta información es crucial para crear reglas de bloqueo precisas sin afectar a los usuarios legítimos.
Para aquellos que gestionan sitios corporativos complejos, como el caso de sitios de servicios especializados como SegurosCity, el monitoreo proactivo evita que una caída del servicio se traduzca en una pérdida directa de leads y conversiones.
Herramientas de monitoreo recomendadas
Existen herramientas como Zabbix, Prometheus o Nagios que permiten alertar mediante email o Slack cuando el uso de CPU o el tráfico de red supera ciertos umbrales predefinidos.
Análisis de Logs con ELK Stack
El uso de Elasticsearch, Logstash y Kibana (ELK) permite visualizar el tráfico en tiempo real mediante dashboards, identificando patrones de ataque en segundos y permitiendo una respuesta inmediata.
Establecimiento de Alertas Inteligentes
No todas las alertas son iguales. Configura alertas basadas en la tasa de error 503 (Service Unavailable), que es el indicador más claro de que tu servidor está empezando a sucumbir ante un ataque DDoS.
Plan de respuesta ante incidentes de denegación de servicio
Tener la tecnología adecuada es inútil si no tienes un plan de acción claro. Cuando un ataque comienza, el pánico es el peor enemigo. Un plan de respuesta detallado asegura que cada miembro del equipo técnico sepa exactamente qué pasos seguir para restaurar la operatividad.
El plan debe incluir una lista de contactos de emergencia, los procedimientos para cambiar la configuración del DNS y la metodología para comunicar la incidencia a los usuarios finales. La transparencia durante una caída reduce la frustración del cliente y protege la imagen de marca.
La documentación de los ataques previos es fundamental para mejorar las defensas. Cada vez que sufras un incidente, analiza cómo entró el tráfico, qué falló en la defensa y cómo se puede optimizar la regla de bloqueo para la próxima vez.
- Detección: Identificar el ataque mediante alertas de monitoreo.
- Análisis: Determinar el tipo de ataque (Volumétrico, Capa 7, etc.).
- Mitigación: Activar el modo ‘Under Attack’ en la CDN o aplicar reglas de firewall.
- Recuperación: Reiniciar servicios afectados y limpiar cachés.
- Post-mortem: Documentar el evento y ajustar las reglas de seguridad.
Conclusión sobre cómo proteger tu servidor contra ataques DDoS
Proteger una infraestructura digital requiere un enfoque multidisciplinar. No existe una solución única y mágica, sino una combinación de herramientas y procesos que trabajan en conjunto. Desde el uso de CDNs y WAFs hasta el monitoreo constante, cada capa añade una resistencia necesaria contra la creciente sofisticación de los atacantes.
Recuerda que la seguridad no es un producto, sino un proceso continuo. Las botnets evolucionan y los métodos de ataque cambian, por lo que mantener tus sistemas actualizados y tu equipo capacitado es la mejor inversión a largo plazo.
Si has seguido los pasos descritos en esta guía, ya tienes una base sólida sobre cómo proteger tu servidor contra ataques DDoS. Empieza implementando las medidas básicas hoy mismo y escala hacia soluciones más robustas conforme tu negocio crezca y sus riesgos aumenten.
</section)