Saber cómo proteger tu web de ataques de fuerza bruta es fundamental en un entorno digital donde las amenazas automatizadas son cada vez más comunes. Este tipo de ataque consiste en intentar adivinar contraseñas mediante el envío masivo de combinaciones hasta encontrar la correcta, poniendo en riesgo toda tu información.
Si tienes una web corporativa, la seguridad no es un lujo, sino una necesidad básica para mantener la confianza de tus clientes. Un acceso no autorizado puede derivar en la pérdida de datos, la instalación de malware o la defacement de tu página principal.
En este artículo detallaremos las estrategias más efectivas para mitigar estos riesgos. Aprenderás desde configuraciones básicas de acceso hasta la implementación de capas de seguridad avanzadas que detendrán a los bots antes de que lleguen a tu base de datos.
¿Qué es exactamente un ataque de fuerza bruta?
Un ataque de fuerza bruta es un método de ensayo y error utilizado por hackers para obtener acceso a una cuenta o sistema. El atacante utiliza software especializado que prueba miles de combinaciones de usuarios y contraseñas por segundo, basándose en diccionarios de palabras comunes o patrones predecibles.
Existen diversas variantes de este ataque. Por ejemplo, el ataque de diccionario se centra en palabras reales y contraseñas habituales, mientras que el ataque de fuerza bruta inverso intenta una sola contraseña común contra miles de nombres de usuario diferentes.
La peligrosidad radica en su simplicidad y automatización. Los atacantes no necesitan conocimientos profundos de programación, solo necesitan el software adecuado y tiempo suficiente para vulnerar una contraseña débil.
| Tipo de Ataque | Método | Objetivo |
|---|---|---|
| Fuerza Bruta Simple | Combinaciones aleatorias | Cualquier cuenta |
| Ataque de Diccionario | Listas de palabras comunes | Cuentas con claves débiles |
| Fuerza Bruta Inversa | Una clave para muchos usuarios | Usuarios con claves iguales |
Cómo proteger tu web de ataques de fuerza bruta: Pasos básicos
La primera línea de defensa es limitar la superficie de ataque. Muchos sitios web dejan el acceso al administrador en la ruta predeterminada (como /wp-admin o /admin), lo que facilita enormemente el trabajo de los bots que escanean la red en busca de estos puntos específicos.
Cambiar la URL de inicio de sesión es una medida sencilla pero extremadamente efectiva. Al mover la puerta de entrada a una dirección secreta, los scripts automatizados recibirán un error 404, desistiendo en la mayoría de los casos antes de intentar cualquier contraseña.
Además, es vital implementar una política de contraseñas robustas. Una clave que combine mayúsculas, minúsculas, números y símbolos aumenta exponencialmente el tiempo necesario para que un software de fuerza bruta tenga éxito. La complejidad de la contraseña es el muro más sólido contra el acceso no autorizado.
- Usa contraseñas de al menos 12 caracteres.
- Evita fechas de nacimiento o nombres de mascotas.
- Cambia las claves cada 90 días para mitigar filtraciones.
- Utiliza gestores de contraseñas para evitar la repetición.
- Elimina usuarios obsoletos que ya no necesiten acceso.
La importancia de la Autenticación de Doble Factor (2FA)
La autenticación de doble factor es, probablemente, la herramienta más potente para saber cómo proteger tu web de ataques de fuerza bruta. Incluso si un atacante logra adivinar tu contraseña, el 2FA añade una capa adicional que requiere un código temporal enviado a tu móvil o generado por una app.
Este proceso rompe la automatización del ataque. El bot puede tener la clave, pero no tiene el dispositivo físico del dueño de la cuenta. Esto convierte un ataque que podría tardar horas en un muro infranqueable para la mayoría de los ciberdelincuentes.
Para implementar el 2FA, puedes utilizar aplicaciones como Google Authenticator o Authy. Estas herramientas generan códigos TOTP (Time-based One-Time Password) que cambian cada 30 segundos, asegurando que el código sea válido solo por un instante muy breve.
Métodos comunes de 2FA
Existen diversas formas de implementar esta seguridad dependiendo de la sensibilidad de los datos. El SMS es el más común pero el menos seguro debido al SIM swapping. Las aplicaciones de autenticación son el estándar actual por su balance entre seguridad y comodidad.
Para entornos de máxima seguridad, las llaves físicas USB (como Yubico) son la opción ideal. Estas requieren que el usuario inserte el dispositivo físicamente en el ordenador, eliminando cualquier posibilidad de ataque remoto basado en software.
Implementar estas medidas es esencial si quieres que tu negocio crezca seguro. Si estás expandiendo tu presencia digital, recuerda que optimizar el SEO en Elda y el posicionamiento local requiere que tu web sea estable y segura, ya que las webs hackeadas son penalizadas por Google.
Limitar los intentos de acceso y el bloqueo de IP
Una de las formas más efectivas de detener la fuerza bruta es implementar el bloqueo tras varios intentos fallidos. Si un usuario falla la contraseña tres o cinco veces, el sistema debe bloquear esa dirección IP durante un tiempo determinado.
Esto introduce un retraso crítico para el atacante. En lugar de probar miles de claves por minuto, el bot se ve obligado a esperar horas o días, haciendo que el ataque sea matemáticamente inviable y consuma demasiados recursos para el hacker.
El bloqueo dinámico de IPs es la defensa activa por excelencia. Mediante el uso de plugins o configuraciones a nivel de servidor (como Fail2Ban en Linux), puedes automatizar la detección de patrones sospechosos y banear IPs maliciosas permanentemente.
- Configurar el límite de 3 intentos fallidos por IP.
- Establecer un tiempo de bloqueo inicial de 30 minutos.
- Incrementar el tiempo de bloqueo en caso de reincidencia.
- Implementar un CAPTCHA tras el segundo intento fallido.
- Monitorizar los logs de acceso para detectar patrones globales.
Implementación de WAF (Web Application Firewall)
Un WAF actúa como un filtro entre tu servidor web y el tráfico de internet. A diferencia de un firewall tradicional, el WAF analiza el contenido de las solicitudes HTTP para identificar patrones de ataque conocidos, como la inyección SQL o los intentos masivos de login.
Los WAF modernos utilizan inteligencia artificial para distinguir entre un usuario humano y un bot. Si detectan que una sola IP está enviando solicitudes a la página de login con una frecuencia inhumana, el firewall bloquea la conexión antes de que llegue a procesarse en tu servidor.
Utilizar servicios como Cloudflare o Sucuri permite delegar la seguridad a expertos. Estos servicios cuentan con bases de datos globales de IPs maliciosas, lo que significa que si una IP atacó otra web hace cinco minutos, ya estará bloqueada en la tuya.
Actualizaciones de software y mantenimiento preventivo
Muchos ataques de fuerza bruta no van dirigidos solo a las contraseñas, sino a vulnerabilidades conocidas en versiones antiguas de CMS como WordPress, Joomla o PrestaShop. Los atacantes usan scripts que buscan versiones obsoletas para explotar puertas traseras.
Mantener el núcleo del sistema, los temas y los plugins actualizados es una tarea no negociable. Las actualizaciones suelen incluir parches de seguridad que cierran los huecos que los hackers utilizan para saltarse los formularios de login estándar.
Es recomendable automatizar las actualizaciones de seguridad pero realizar copias de seguridad previas. Un sistema actualizado reduce drásticamente las probabilidades de que un ataque de fuerza bruta encuentre un camino alternativo hacia la base de datos.
Checklist de mantenimiento mensual
La seguridad no es un evento único, sino un proceso continuo. Es fundamental revisar los registros de acceso mensualmente para identificar intentos de intrusión que hayan pasado desapercibidos y ajustar las reglas del firewall.
También es aconsejable auditar los permisos de archivos y carpetas en el servidor. Asegurarse de que los archivos sensibles no tengan permisos de escritura pública evita que un atacante pueda modificar el código del sitio una vez que haya entrado.
Si tienes dudas sobre la legalidad de tus procesos online, siempre es bueno revisar tus condiciones de venta y devoluciones para asegurar que todo el flujo de usuario sea transparente y seguro legalmente.
Monitoreo de logs y detección temprana de intrusos
El monitoreo constante permite reaccionar antes de que el daño sea irreversible. Los logs de acceso registran cada petición realizada a tu servidor, incluyendo la IP de origen, la hora y la página solicitada. Un volumen inusual de peticiones a /login es una señal clara de ataque.
Existen herramientas de monitoreo en tiempo real que envían alertas al administrador cuando se detecta un pico de errores 401 (No autorizado). Esta visibilidad permite tomar medidas manuales, como bloquear un rango de IPs entero de un país desde donde no esperas tráfico.
La detección temprana es la diferencia entre un susto y un desastre. Implementar sistemas de alerta temprana asegura que el equipo técnico pueda intervenir inmediatamente, cambiando contraseñas o reforzando el firewall durante el ataque activo.
Conclusión: blindando tu presencia digital
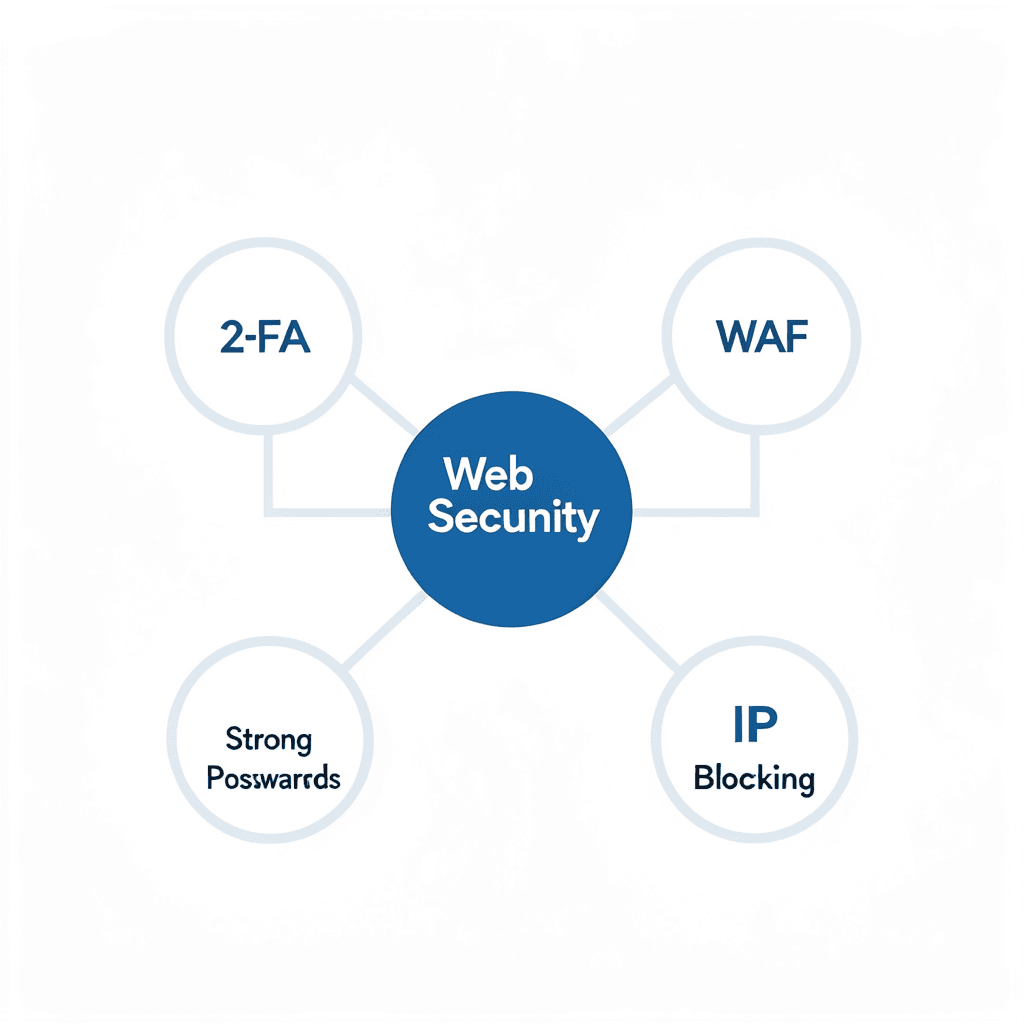
Aprender cómo proteger tu web de ataques de fuerza bruta requiere un enfoque multicapa. No existe una única solución mágica, sino una combinación de contraseñas fuertes, autenticación de doble factor, límites de acceso y el uso de herramientas como el WAF.
La seguridad debe ser parte de la cultura de cualquier negocio online. Invertir tiempo hoy en configurar estas defensas evitará costosas recuperaciones de datos y daños irreparables a la reputación de tu marca en el futuro.
Recuerda que los atacantes siempre buscan el camino de menor resistencia. Al implementar estas medidas, conviertes tu sitio en un objetivo difícil, obligando al hacker a buscar víctimas más vulnerables y manteniendo tu información a salvo.